채굴기 점검
레지스트리와 예약 작업에 숨은 채굴 악성코드를 찾습니다.
윈도우 업데이트로 위장한 채굴 악성코드를 찾아 뿌리째 걷어 냅니다.
검사만 먼저 합니다. 이 단계에서는 아무것도 지우거나 바꾸지 않습니다. 치료는 결과를 보신 뒤에 따로 누르셔야 시작되고, 찾은 것은 지우지 않고 격리합니다.
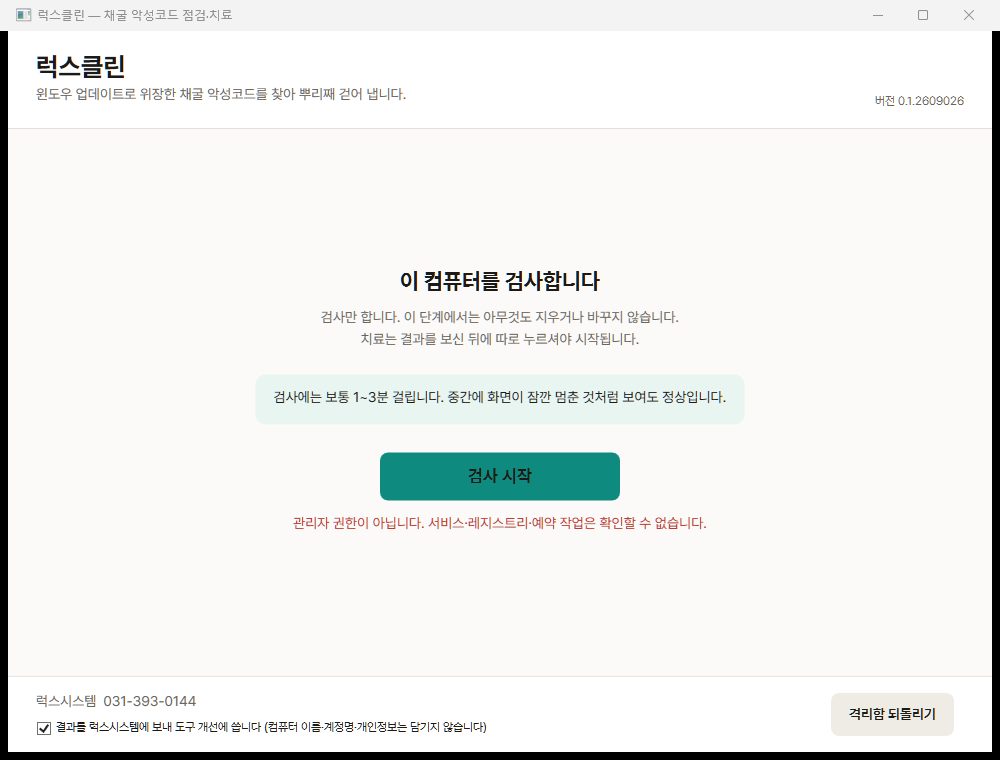
레지스트리와 예약 작업에 숨은 채굴 악성코드를 찾습니다.
파일을 삭제하지 않고 격리함에 보관해 오탐 시 되돌릴 수 있게 합니다.
치료 후 재부팅하고 12분 뒤 자동으로 재감염 여부를 확인합니다.
확인한 항목과 결과를 명시하고, 확인하지 못한 사항은 따로 구분합니다.
삭제하지 않고 격리합니다. 오탐이 발생했을 때 되돌릴 수 있어야 하기 때문입니다.
가능합니다. 치료 후 재부팅하고 12분 뒤 자동으로 재검사를 예약해 재감염 여부를 확인합니다.
사용자 폴더 경로와 계정명은 전송되지 않습니다. 대신 난수 설치번호만 전송합니다.